
সাইবার নিরাপত্তার জগতে একের পর এক গুরুতর নিরাপত্তার দুর্বলতা শনাক্ত হচ্ছে। পিএইচপি নিরাপত্তাত্রুটির পর এবার কম্পিউটারে ফার্মওয়্যার তৈরির কাজে ব্যবহৃত ওপেন সোর্স ডেভেলপমেন্ট কিট ‘টিয়ানোকোর ইডিকে টু’তে গুরুতর নিরাপত্তাত্রুটি পাওয়া গেছে। এই ত্রুটির কারণে সার্ভারে অপারেটিং সিস্টেম চালু হওয়ার আগেই ক্ষতিকর কোড যুক্ত করা সম্ভব।
এর ফলে নেটওয়ার্কের সঙ্গে যুক্ত লাখ লাখ সার্ভার নিরাপত্তাঝুঁকিতে পড়তে পারে।‘সিভিই–২০২৬–৯৭৬৩১’ নামের এই নিরাপত্তাত্রুটি যৌথভাবে শনাক্ত করেছেন অ্যানথ্রপিকের অ্যালেক্স মাতরোসভ ও গুগলের ড্যান হোমস–মিত্রা। ক্ষতির মাত্রা বিবেচনায় ত্রুটিটিকে অত্যন্ত গুরুতর হিসেবে বিবেচনা করা হচ্ছে। এ ত্রুটির কারণে ডেটা সেন্টার ও বিভিন্ন প্রতিষ্ঠানের যেসব সার্ভার নেটওয়ার্ক থেকে কোড ডাউনলোড করে চালু হয়, সেগুলো ঝুঁকিতে পড়তে পারে।
ফলে বিশ্বের অধিকাংশ সার্ভার এতে আক্রান্ত হতে পারে বলেও আশঙ্কা করা হচ্ছে।ত্রুটিটি ইডিকে টুর পিএক্সই বেস কোড ড্রাইভারে পাওয়া গেছে।
সূত্র: প্রথম আলো
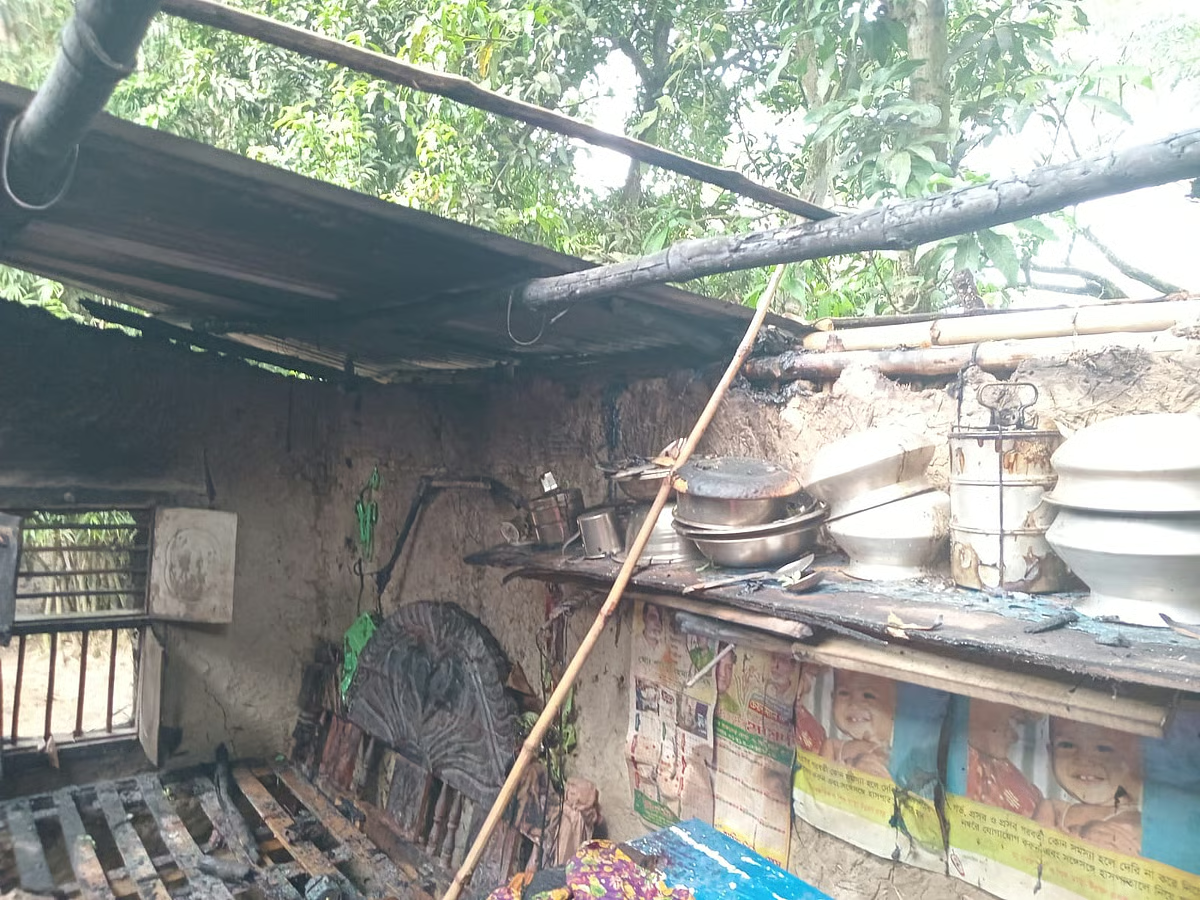 আগুনে পুড়ল বিধবার বসতঘর, অবশিষ্ট শুধু পরনের কাপড়
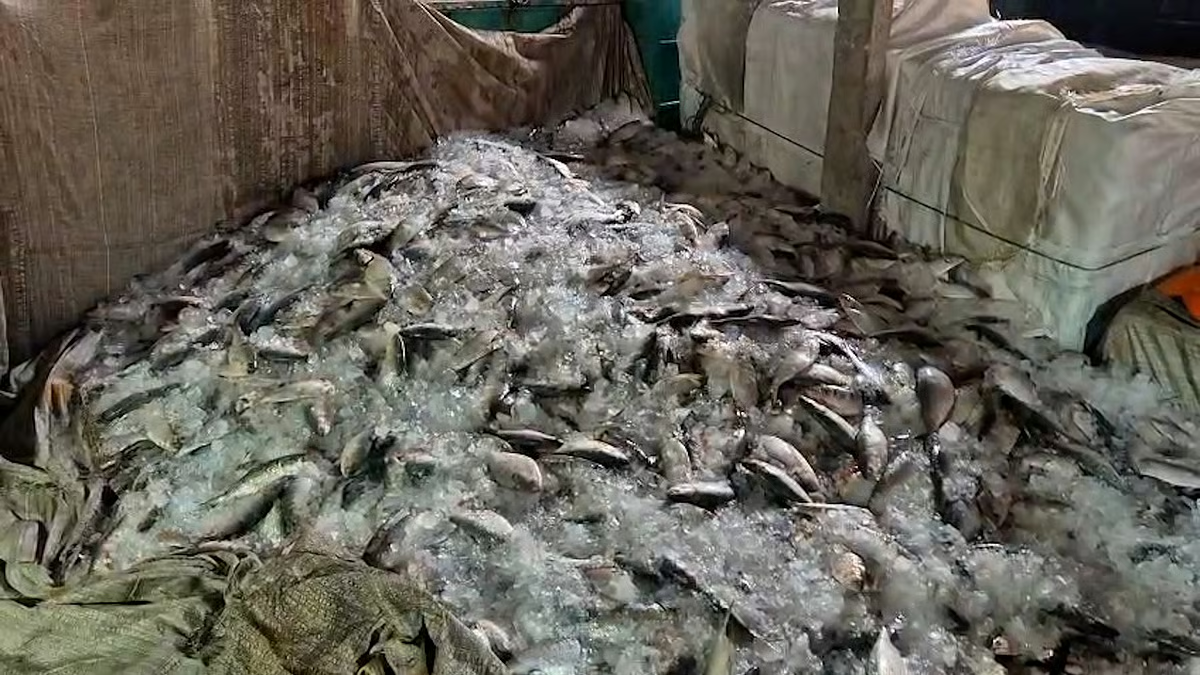 নিষেধাজ্ঞা শেষে চাঁদপুরের মাছঘাটে ১ হাজার টন ইলিশ, ৭০ ভাগই পচা
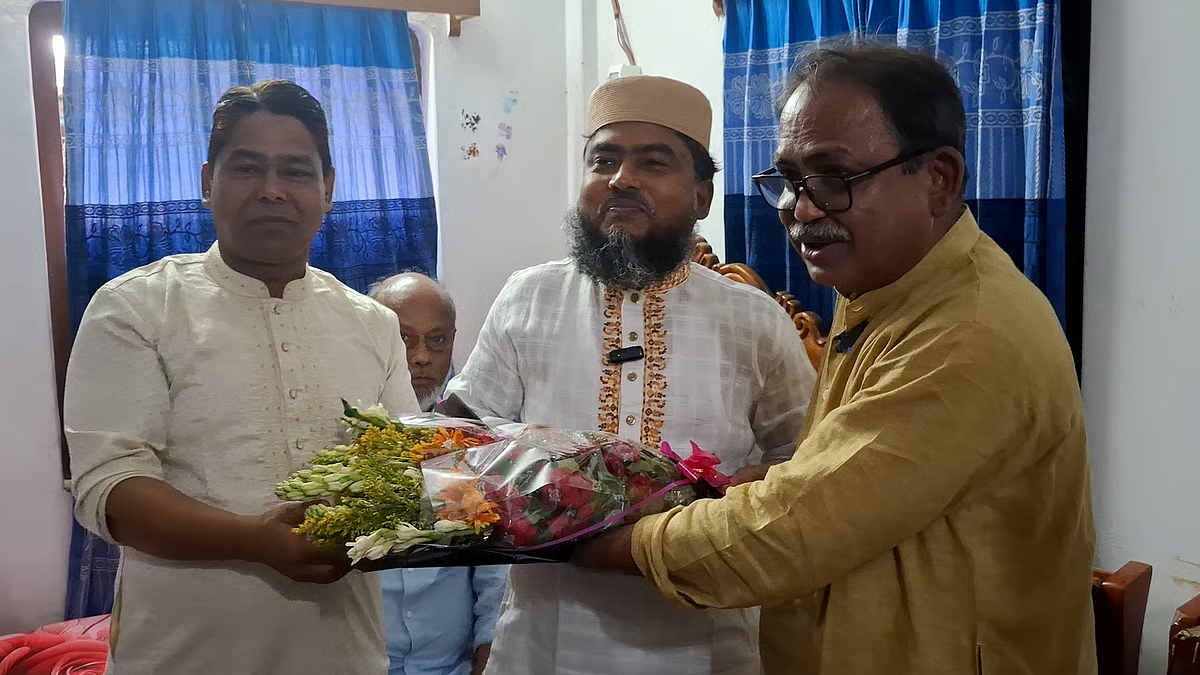 পরাজিত প্রার্থীর বাড়িতে ফুল নিয়ে গেলেন বিএনপির বিজয়ী প্রার্থী মির্জা ফয়সল
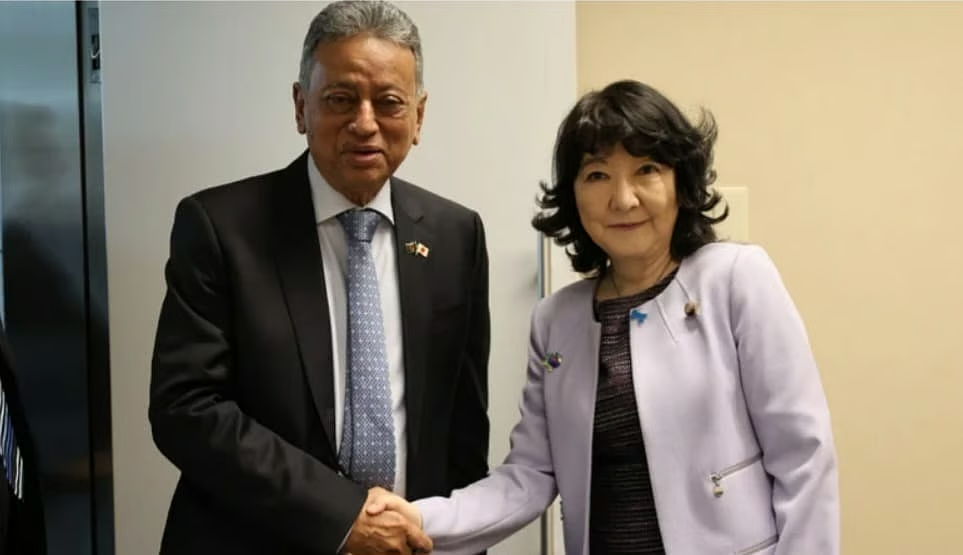 জাপানের অর্থমন্ত্রীর সঙ্গে বৈঠক, বিকল্প অর্থায়নে সহযোগিতা বাড়াতে চায় বাংলাদেশ
 পাবনায় বিলে মাছ ধরার সময় বজ্রপাতে ছয়জনের মৃত্যু

মন্তব্য ও মতামত
এই সংবাদ সম্পর্কে আপনার মতামত শেয়ার করতে পারেন।
Facebook-এ মতামত শেয়ার করুন